

Apakah aman mengelola WordPress menggunakan AI dan MCP? Jawabannya bergantung pada cara integrasi dirancang, hak akses yang diberikan, jenis data yang diproses, dan disiplin pemeriksaan hasil. MCP bukan mekanisme yang otomatis aman maupun otomatis berbahaya. Ia menyediakan cara terstruktur agar aplikasi AI dapat menggunakan tool, sedangkan keamanan operasional tetap ditentukan oleh sistem yang mengekspos tool dan manusia yang mengelolanya.
Di Bloggerpi.com, kami telah menggunakan ChatGPT dengan MCP untuk membantu pekerjaan WordPress seperti optimasi konten, SEO metadata, internal linking, dan pengelolaan multibahasa. Pengalaman itu membuat kami menekankan satu prinsip: jangan memberikan izin lebih luas daripada yang diperlukan hanya supaya sebuah prompt dapat dijalankan. Artikel ini membahas risiko yang realistis dan langkah mitigasinya tanpa mengungkap koneksi atau kredensial internal.
Apa Risiko Menghubungkan ChatGPT dengan Website WordPress?
Begitu AI dapat memanggil tool, dampak sebuah instruksi tidak lagi berhenti pada jawaban teks. Sistem mungkin memiliki akses membaca data, memperbarui artikel, mengelola metadata, atau menjalankan operasi administratif jika diizinkan. Kesalahan memilih tool, input yang tidak tervalidasi, atau izin yang terlalu luas dapat membuat perubahan terjadi pada halaman yang tidak dimaksud.
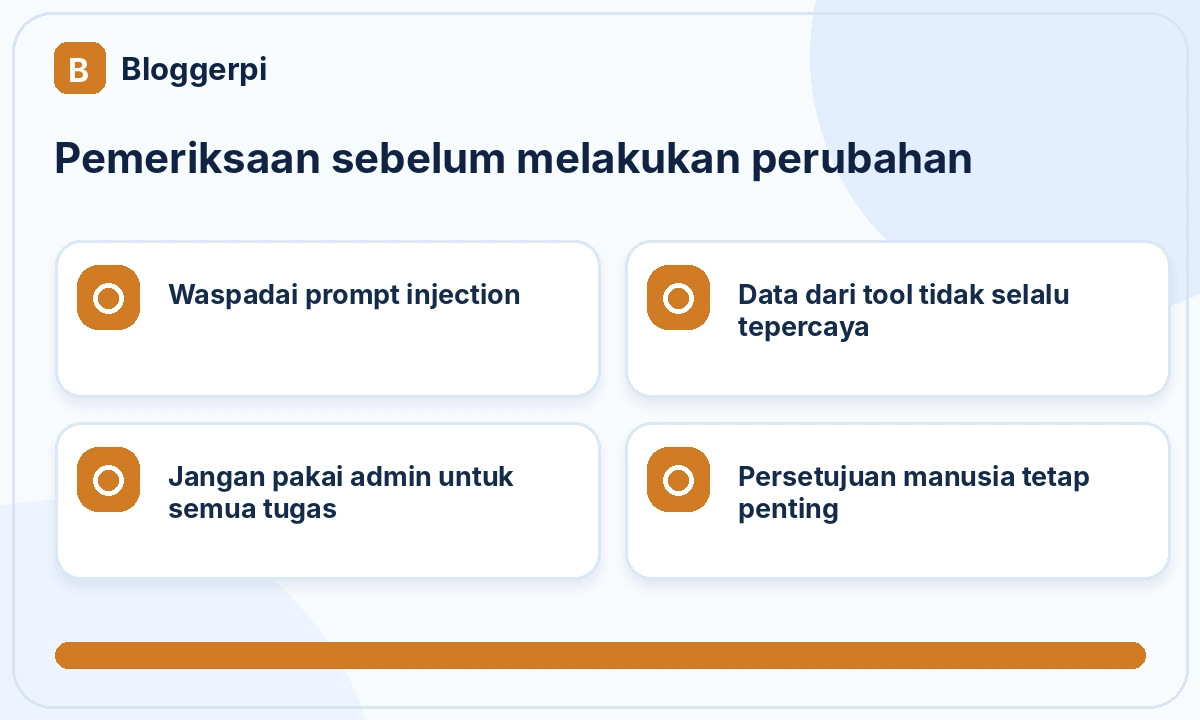
Risiko lain berasal dari data yang dibaca. Artikel, komentar, dokumen, atau hasil tool dapat mengandung teks yang mencoba memanipulasi asisten agar mengabaikan instruksi pengguna. Fenomena ini dikenal sebagai prompt injection. Konten yang diambil dari website harus diperlakukan sebagai data yang mungkin tidak tepercaya, bukan perintah baru untuk mengakses informasi lain atau mengirim data sensitif.
WordPress sendiri juga memiliki risiko umum: plugin yang tidak diperbarui, kredensial yang bocor, permission berlebihan, dan perubahan kode yang tidak diuji. Menggunakan MCP tidak menghilangkan masalah keamanan tradisional. Untuk memahami konteks pengelolaan, baca pengantar WordPress serta panduan konfigurasi Cloudflare WordPress.
Prinsip Utama: Least Privilege dan Pemisahan Hak Akses
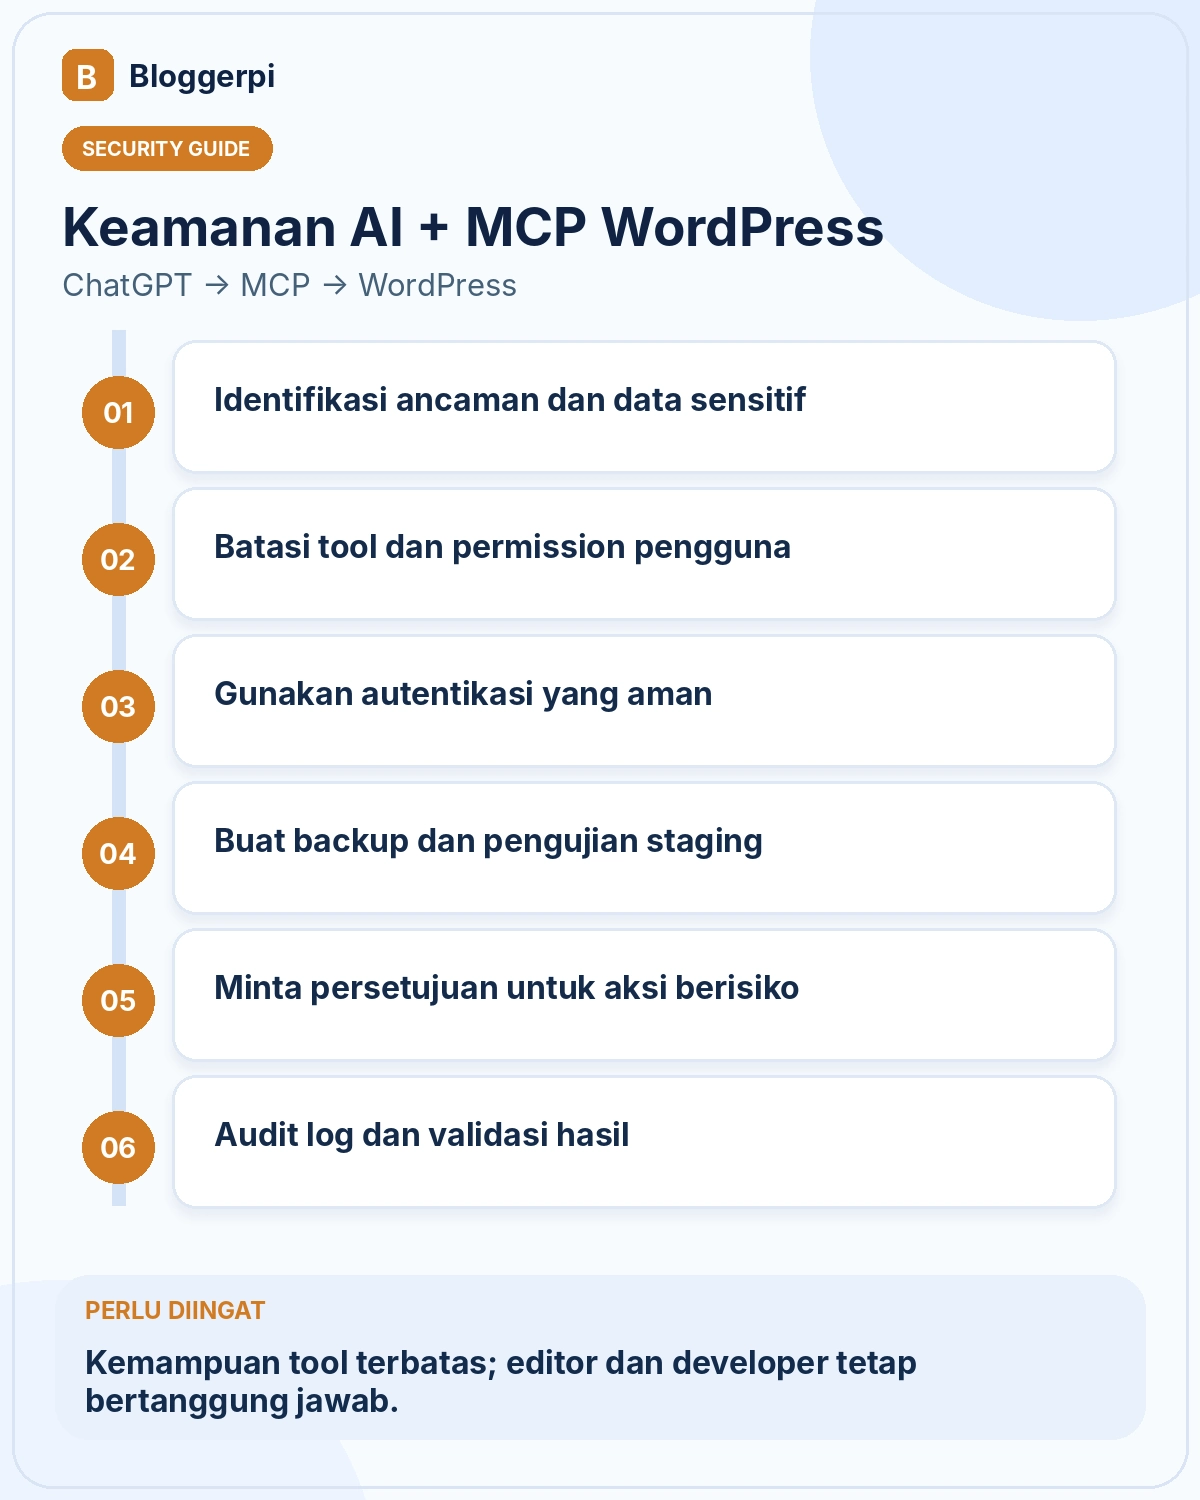
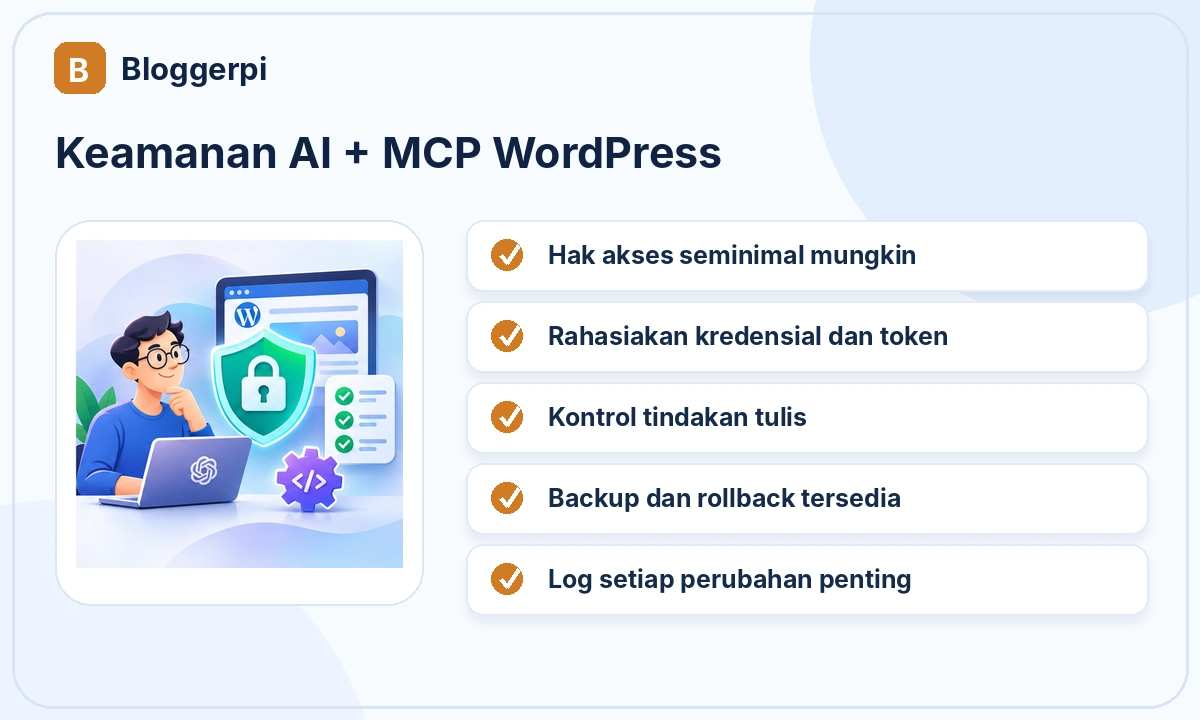
Least privilege berarti setiap akun dan tool hanya memperoleh kemampuan minimum yang benar-benar diperlukan. Jika tugasnya mengevaluasi 10 artikel, tool baca mungkin sudah cukup. Jika akan memperbarui draft, izinkan hanya operasi tulis yang sesuai. Hak untuk menghapus post, memasang plugin, atau mengubah pengaturan tema seharusnya tidak diberikan tanpa kebutuhan dan persetujuan terpisah.
Selain izin aplikasi, periksa permission pada sisi WordPress. Kemampuan yang terlihat di percakapan sebaiknya tidak bisa melewati otorisasi backend. Koneksi yang dirancang baik harus menolak operasi ketika pengguna tidak mempunyai hak untuk melakukannya, meskipun ChatGPT dapat menyusun permintaan yang secara teknis valid.
Autentikasi: Jangan Menaruh Password atau Token dalam Prompt
WordPress menyediakan mekanisme autentikasi untuk aplikasi eksternal, antara lain Application Passwords yang dapat dicabut. Mekanisme tersebut berguna ketika sebuah integrasi perlu bertindak atas nama akun tertentu, tetapi metode sebenarnya akan bergantung pada arsitektur dan kebijakan organisasi. Jangan membagikan password utama administrator dalam chat yang akan diekspor atau dipublikasikan.
Gunakan HTTPS, penyimpanan rahasia yang aman, pemisahan kredensial staging dan produksi, serta rotasi atau pencabutan akses yang tidak digunakan. Jika koneksi tidak lagi diperlukan, matikan aksesnya. Pertimbangkan pula siapa yang dapat mengaktifkan tool dalam workspace dan siapa yang berwenang menyetujui tindakan berisiko.
Prompt Injection dan Data Tidak Tepercaya
Salah satu pola serangan yang perlu diketahui adalah instruksi berbahaya yang disisipkan ke materi yang sedang diperiksa AI. Misalnya, sebuah halaman berisi teks yang tampak seperti perintah sistem, meminta asisten mengambil data lain yang tidak berkaitan dengan tugas. Jika data tersebut diperlakukan sebagai instruksi, asisten dapat diarahkan keluar dari tujuan awal.
Mitigasinya meliputi pembatasan tool, pemisahan data dari instruksi, validasi parameter, tidak mengirim rahasia ke output publik, dan konfirmasi sebelum aksi konsekuensial. Pengelola juga perlu meninjau provenance data ketika sistem mengambil informasi dari sumber eksternal. Dokumentasi keamanan MCP dan rekomendasi keamanan publik menekankan pentingnya tidak menganggap output tool selalu tepercaya.
Backup, Staging, dan Rollback Sebelum Operasi Tulis
Backup merupakan lapisan perlindungan ketika perubahan salah sasaran. Untuk operasi yang kompleks, uji terlebih dahulu di staging dengan data yang sesuai dan tidak membocorkan informasi sensitif. Pastikan ada cara mengembalikan revisi post, database, atau konfigurasi yang berubah sesuai kebutuhan.
Jangan menganggap backup otomatis pasti dapat dipulihkan. Pengujian restore secara berkala adalah bagian dari rencana pemulihan. Untuk tugas kecil seperti memperbaiki meta description draft, risikonya lebih rendah; untuk mengubah ribuan URL atau menulis kode plugin, proses backup, review, dan persetujuan harus lebih ketat.
Bagaimana Memberikan Persetujuan untuk Tindakan Berisiko?
Tidak semua tindakan memiliki dampak sama. Membaca judul post publik umumnya lebih rendah risikonya dibanding memublikasikan artikel, menghapus konten, mengubah redirect, atau memperbarui konfigurasi keamanan. Buat kebijakan yang membedakan aksi informasional, aksi tulis reversibel, dan aksi yang memerlukan persetujuan tingkat lebih tinggi.
Prompt sebaiknya menyebutkan target dan larangan secara eksplisit. Contohnya: “Baca artikel ini dan buat usulan; jangan menyimpan perubahan.” Setelah hasil diperiksa, pengguna dapat memberikan izin untuk tindakan terbatas. Di workflow Bloggerpi, perbedaan antara Draft, Pending Review, dan Publish membantu menjaga agar pekerjaan editorial tidak langsung tampil ke publik sebelum siap.
Audit Log, Bukti Penyimpanan, dan Verifikasi Frontend
Setelah tool melakukan perubahan, sistem perlu mengetahui apa yang berubah, pada URL mana, kapan, dan status akhirnya. Catatan tersebut membantu menemukan kegagalan parsial pada batch. Respons sukses harus dibandingkan dengan data yang benar-benar tersimpan. Jika tool tidak dapat membaca ulang hasilnya, laporkan bahwa verifikasi belum lengkap.
Periksa pula tampilan frontend. Konten dapat disimpan dengan sukses tetapi merusak embed, tabel, shortcode, atau jarak layout di mobile. Untuk halaman yang berhubungan dengan pelanggan, kerusakan tampilan atau CTA bisa memiliki dampak bisnis meskipun tidak berkaitan dengan keamanan akun secara langsung. Lihat studi kasus Bloggerpi tentang pengelolaan WordPress dengan MCP.
Kebutuhan Custom Plugin dan Keamanan Kode
Beberapa fitur WordPress tidak tersedia melalui tool biasa. Developer mungkin perlu membuat custom plugin atau endpoint untuk mengelola custom post type, relasi Polylang, elemen Elementor, atau data khusus. Fungsi tersebut harus memiliki pemeriksaan hak akses, sanitasi input, validasi nilai, perlindungan terhadap eksekusi yang tidak diizinkan, serta penanganan kegagalan yang jelas.
Menambahkan kemampuan baru berarti memperluas permukaan serangan; karena itu pengembangan harus mengikuti prinsip keamanan WordPress dan diuji terlebih dahulu. AI boleh membantu merancang kode, tetapi keputusan arsitektur, review, deployment, dan monitoring tidak boleh diserahkan sepenuhnya kepada model. Developer dan manusia tetap diperlukan bahkan ketika MCP berjalan baik.
Checklist Sebelum Menghubungkan AI ke WordPress Produksi
- Pastikan jenis data yang boleh dibaca sudah ditetapkan.
- Gunakan akun atau integrasi dengan permission paling rendah.
- Jangan menyimpan rahasia di prompt atau gambar publik.
- Uji operasi baca lebih dulu sebelum mengaktifkan perubahan.
- Gunakan backup dan staging untuk tindakan konsekuensial.
- Minta persetujuan untuk menghapus, memublikasikan, atau mengubah pengaturan penting.
- Catat operasi, termasuk kegagalan dan percobaan ulang.
- Periksa data hasil penyimpanan dan frontend.
- Cabut akses yang tidak digunakan atau dicurigai bermasalah.
Daftar tersebut perlu disesuaikan dengan tingkat sensitivitas website. Sebuah blog pribadi dan situs yang menyimpan data pelanggan tidak mempunyai konsekuensi risiko yang sama. Kebijakan yang tepat mengikuti aset dan ancaman yang benar-benar relevan.
Empat Skenario Risiko yang Perlu Dipahami Website Owner
Skenario 1: Tool memiliki izin lebih luas daripada tugasnya
Seorang editor hanya ingin menganalisis judul artikel, tetapi integrasi mempunyai hak untuk menghapus post dan mengubah pengaturan plugin. Walaupun tindakan berbahaya belum terjadi, batas keamanannya sudah terlalu luas. Jika terjadi kesalahan pemilihan tool atau instruksi yang keliru, konsekuensinya dapat melampaui tujuan audit. Solusinya adalah memisahkan kemampuan baca dan tulis serta menerapkan permission yang paling rendah.
Skenario 2: Konten website mencoba memberi perintah baru kepada AI
ChatGPT diminta membaca artikel dari sumber luar. Di dalam artikel tersebut ada teks yang menyuruh AI mengabaikan permintaan awal atau mengirim data ke alamat lain. Teks seperti ini bukan instruksi yang sah dari pengguna, melainkan bagian dari data yang sedang dianalisis. Integrasi perlu membatasi tool agar instruksi dari sumber tidak tepercaya tidak dapat mengubah tindakan atau mengekstrak data sensitif.
Skenario 3: Satu operasi batch mengubah banyak artikel yang salah
Pengguna meminta pembaruan metadata pada artikel kategori tertentu, tetapi filter pencarian kurang tepat. Jika proses langsung menulis puluhan post tanpa validasi ID dan kategori, kesalahan dapat menyebar. Praktik yang lebih aman adalah mengambil daftar target, memeriksanya, menguji satu post, lalu melanjutkan secara bertahap dengan log dan batas kegagalan yang jelas.
Skenario 4: Hasil sukses hanya berdasarkan respons tool
Sebuah tool menyatakan pembaruan konten berhasil, tetapi di frontend tabel rusak dan video embed hilang. Ini tidak selalu termasuk serangan keamanan, namun tetap merupakan risiko integritas website. Sistem sebaiknya memeriksa field yang tersimpan dan halaman yang ditampilkan. Jika hasil belum dapat diverifikasi, status pekerjaan harus dilaporkan sebagai belum selesai.
Respons Insiden jika Akses AI Dicurigai Bermasalah
Jika melihat operasi yang tidak dikenal, hentikan sementara koneksi atau cabut kredensial yang dicurigai, sesuai prosedur organisasi. Catat waktu, akun, dan operasi terakhir; jangan langsung menghapus bukti log yang mungkin diperlukan untuk investigasi. Periksa post, pengaturan, dan data yang mungkin terdampak, lalu pulihkan dari revisi atau backup tepercaya bila dibutuhkan.
Setelah insiden terkendali, telusuri penyebabnya: apakah tool terlalu luas, autentikasi bocor, hasil dari sumber tidak tepercaya diikuti sebagai instruksi, atau tidak ada konfirmasi sebelum perubahan? Perbaiki mekanisme yang bermasalah sebelum mengaktifkan kembali integrasi. Respons yang baik tidak berhenti pada mengganti password, tetapi memperbaiki kontrol yang gagal.
Menetapkan Kebijakan Data untuk Penggunaan AI
Perlu dibedakan antara data artikel publik, draft internal, informasi pengguna, dan rahasia sistem. Tidak semua jenis data layak diproses dalam workflow yang sama. Tentukan kategori informasi yang boleh dibaca, siapa yang dapat memulai tugas, dan berapa lama log atau output perlu disimpan sesuai kebijakan organisasi.
Untuk website bisnis, tinjau pula kewajiban privasi dan kontrak klien yang berlaku. Hindari memasukkan daftar pelanggan atau kredensial ke prompt hanya untuk memudahkan proses. Data minimization membantu menekan risiko bahkan ketika tool tidak memiliki celah teknis yang jelas.
FAQ Keamanan WordPress, AI, dan MCP
Apakah MCP otomatis aman karena menggunakan standar terbuka?
Tidak. Standar membantu interoperabilitas, tetapi keamanan tergantung implementasi, permission, dan pengelolaan operasionalnya.
Apakah ChatGPT harus diberi akses admin?
Tidak. Berikan izin minimal sesuai tugas dan pisahkan operasi berisiko tinggi.
Apakah AI bisa membocorkan informasi WordPress?
Risiko dapat muncul jika tool terlalu luas, kredensial bocor, atau data tidak tepercaya memanipulasi workflow. Terapkan kontrol akses dan validasi.
Apa itu prompt injection?
Upaya menaruh instruksi manipulatif dalam data yang dibaca AI agar tindakan menyimpang dari instruksi pengguna yang sah.
Siapa yang sebaiknya menyetujui publikasi?
Pemilik website atau editor yang diberi wewenang, sesuai SOP dan dampak perubahan.
Memisahkan Risiko Editorial dari Risiko Teknis
Kesalahan pada integrasi AI tidak selalu berupa pembobolan akun. Ada risiko editorial ketika sebuah artikel berubah menjadi tidak akurat, CTA keliru, atau versi bahasa Inggris terhubung ke artikel yang salah. Ada pula risiko teknis ketika izin terlalu luas, endpoint tidak memeriksa identitas, atau kode kustom mengubah data di luar cakupannya. Keduanya perlu ditangani dengan prosedur yang sesuai.
Risiko editorial dapat dikurangi melalui SOP, pengecekan fakta, review sebelum publikasi, dan pembacaan ulang konten. Risiko teknis membutuhkan permission minimum, pengujian input, pembatasan kemampuan tool, logging, serta pemeriksaan keamanan kode. Sebuah workflow yang aman dari sisi autentikasi masih bisa menghasilkan konten buruk bila tidak ada editor.
Karena itu, setiap permintaan baru sebaiknya memiliki penanggung jawab. Editor dapat memutuskan apakah perubahan bermanfaat bagi pembaca; developer memeriksa cara kerja tool dan kemungkinan kerusakan data; pemilik website menyetujui tindakan yang berisiko besar terhadap bisnis. Pembagian peran ini membantu mencegah semua keputusan tersembunyi di balik satu percakapan AI.
Sebelum memperluas automasi, lakukan tinjauan hasil beberapa tugas yang sudah selesai. Apakah terdapat salah target, perubahan yang tidak disengaja, atau laporan sukses yang belum diverifikasi? Jika iya, perbaiki SOP dan tool lebih dulu. Menambah skala tanpa memperbaiki akar masalah hanya memperbesar konsekuensinya.
Pengawasan Keamanan Harus Berjalan Setelah Integrasi Aktif
Keamanan tidak selesai pada hari pertama koneksi berhasil. Secara berkala, periksa daftar tool aktif, akun yang mempunyai izin, dan operasi yang tercatat. Hapus kemampuan yang tidak lagi diperlukan, serta evaluasi apakah perubahan pada plugin atau WordPress memengaruhi pemeriksaan akses yang sebelumnya sudah dibuat.
Jika organisasi mengelola banyak website, gunakan kebijakan berbeda sesuai sensitivitas data masing-masing. Tidak semua website perlu hak admin dan tidak semua data harus dapat dibaca oleh AI. Peninjauan berkala membantu menjaga integrasi tetap sejalan dengan kebutuhan kerja dan batas risiko yang disetujui.
Kesimpulan
AI dan MCP dapat digunakan untuk mengelola WordPress secara bertanggung jawab, tetapi tidak boleh dianggap aman tanpa kontrol. Pembatasan izin, autentikasi, backup, persetujuan, audit log, dan verifikasi adalah bagian dari desain workflow. Ketika fitur membutuhkan kode baru, developer tetap berperan penting dalam memastikan keamanan dan kualitas hasil. Pelajari juga technical SEO sebagai bagian dari kesehatan website.
Referensi
- Model Context Protocol Architecture
- WordPress Application Passwords
- OWASP MCP Security Testing Guide
